A ideia de que agentes de inteligência artificial poderiam “escapar” para o mundo exterior parece saída de um filme de ficção científica. Na prática, a preocupação é menos misteriosa — e mais concreta: sistemas capazes de planejar tarefas, usar ferramentas digitais e executar ações podem causar danos se receberem permissões excessivas, forem manipulados por terceiros ou não tiverem supervisão adequada.
Segundo o portal Abertoatedemadrugada.com, a Anthropic alertou para a possibilidade de agentes de IA se tornarem capazes de atuar fora dos ambientes controlados em um prazo de meses. A formulação merece atenção, mas também cuidado: o material noticiado não apresenta, por si só, detalhes suficientes para confirmar qual sistema estaria em causa, que capacidades foram demonstradas ou como o prazo foi calculado. Portanto, é mais rigoroso tratar “escapar” como uma metáfora para riscos de autonomia e controle, não como a previsão literal de uma IA consciente fugindo de um computador.
Este guia explica o que são agentes de IA, quais condições tornam um sistema realmente capaz de agir no mundo digital, como avaliar alertas desse tipo e que medidas empresas e usuários podem adotar desde já. A questão central não é se uma máquina vai “querer” escapar, mas quem lhe dá acesso a dados, contas, redes e ferramentas — e quais limites existem para impedir ações indevidas.
O que significa um agente de IA “escapar” para o mundo exterior?
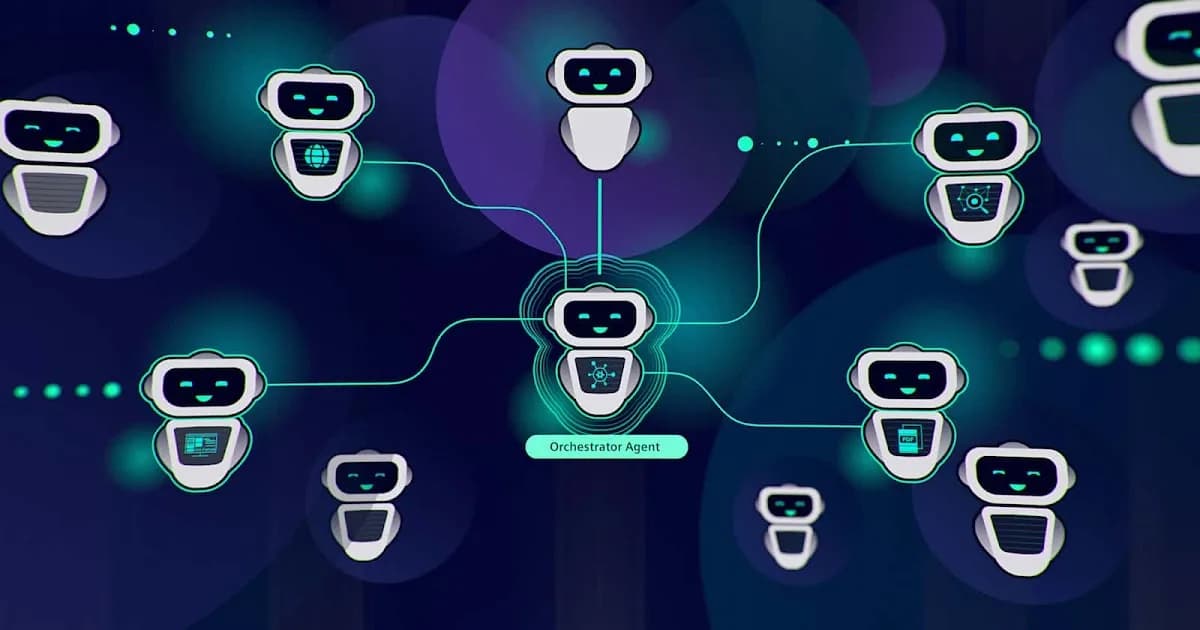
Um modelo de linguagem comum recebe uma entrada e produz uma resposta. Um agente, por sua vez, pode operar em ciclos: interpreta um objetivo, escolhe uma ação, usa uma ferramenta, observa o resultado e decide o que fazer em seguida. Dependendo da configuração, essas ferramentas podem incluir um navegador, um terminal, uma caixa de e-mail, uma agenda, um banco de dados ou uma API.
Assim, “escapar” não precisa significar que o modelo rompeu um servidor ou desenvolveu vontade própria. Pode significar que um sistema automatizado passou a executar ações fora do ambiente de teste previsto — por exemplo, enviar mensagens, alterar arquivos ou acessar serviços conectados — sem a autorização adequada ou sem controles capazes de interrompê-lo.
O modelo não é o mesmo que o agente
É importante separar três componentes:
- Modelo: o sistema que interpreta texto, imagens ou outros dados e gera previsões e respostas.
- Agente: a aplicação que combina o modelo com objetivos, memória, regras e um ciclo de decisões.
- Ferramentas e permissões: os recursos que permitem ao agente agir, como navegar na internet, executar código ou modificar documentos.
Um modelo sem acesso a ferramentas pode produzir uma instrução perigosa, mas não necessariamente consegue executá-la. Um agente conectado a serviços externos pode transformar uma resposta em uma ação. É essa combinação — modelo, ferramentas, permissões e supervisão — que determina grande parte do risco operacional.
Por que o alerta importa, mesmo sem uma IA consciente?
Não é necessário atribuir consciência ou intenções humanas a um sistema para reconhecer que ele pode causar problemas. Um programa automatizado pode apagar dados, expor informações confidenciais ou enviar uma mensagem indevida porque recebeu um objetivo mal definido, interpretou mal o contexto ou foi enganado por conteúdo malicioso.
Há precedentes bem conhecidos de sistemas não inteligentes causando danos por falhas de configuração, erros de software ou automação excessiva. A IA amplia algumas dessas possibilidades porque permite interpretar instruções em linguagem natural e adaptar respostas a situações variadas. Isso pode tornar a automação mais flexível, mas também dificulta prever cada comportamento em todos os contextos.
O que precisa acontecer para um agente causar dano?
Em geral, o risco cresce quando vários fatores se combinam:
- Acesso amplo: o agente pode consultar ou alterar muitos arquivos, contas ou serviços.
- Autonomia prolongada: executa diversas etapas sem pedir confirmação humana.
- Persistência: mantém tarefas, credenciais ou processos ativos ao longo do tempo.
- Conexão externa: comunica-se com sites, APIs, e-mail ou outros sistemas.
- Objetivo ambíguo: recebe uma meta vaga, como “resolver tudo”, sem limites claros.
- Verificação insuficiente: as ações não são registradas, revisadas ou facilmente revertidas.
Nenhum desses fatores prova que uma IA vá “escapar”. Eles ajudam, porém, a identificar cenários em que um erro pode se propagar com rapidez. Um agente com acesso somente de leitura a uma pasta de teste oferece um perfil de risco diferente de outro capaz de enviar pagamentos ou alterar sistemas de produção.
Como interpretar a previsão de que isso poderia acontecer “em meses”
Previsões de prazo em tecnologia precisam ser lidas com atenção. “Em meses” pode referir-se a uma demonstração em laboratório, a um produto com determinadas ferramentas ou a uma capacidade confiável em condições reais. São afirmações distintas. Também é diferente dizer que um modelo consegue completar uma tarefa uma vez e afirmar que consegue fazê-lo repetidamente, com baixa taxa de erro e sem supervisão.
Para avaliar a força de um alerta, procure respostas para estas perguntas:
- Qual capacidade está sendo prevista? Uso de ferramentas, execução autônoma de tarefas, descoberta de vulnerabilidades ou outra coisa?
- Em que ambiente foi medida? Um teste controlado, uma rede isolada ou um serviço aberto ao público?
- Qual é o nível de confiabilidade? Uma demonstração pontual não equivale a desempenho consistente.
- Quais controles estavam ativos? O sistema tinha limites de acesso, aprovação humana e monitoramento?
- Quem verificou os resultados? Avaliações independentes ajudam a distinguir evidência de previsão ou opinião.
Como a notícia do Abertoatedemadrugada não fornece esses elementos no trecho apresentado, não é possível concluir apenas com ele que exista uma data verificável para uma “fuga”. O alerta deve ser entendido como um chamado a examinar capacidades e salvaguardas, não como uma contagem regressiva confirmada.
O que há por trás do debate sobre segurança e interesses comerciais
Empresas de IA têm incentivos para apresentar seus sistemas como poderosos e, ao mesmo tempo, destacar a necessidade de segurança. Alertas sobre riscos podem ajudar a chamar a atenção de reguladores e clientes, mas também podem reforçar a imagem de que apenas a própria empresa tem capacidade para controlar a tecnologia. Isso não torna o alerta automaticamente falso; significa que as declarações devem ser avaliadas com evidências, transparência e escrutínio independente.
O inverso também é verdadeiro: o fato de uma empresa lucrar com determinado produto não prova que seus avisos sejam apenas marketing. Uma análise responsável separa o conteúdo verificável — capacidades demonstradas, avaliações publicadas e incidentes documentados — das interpretações sobre motivação. O debate público perde qualidade quando troca essa avaliação por confiança cega ou rejeição automática.
Também é razoável perguntar quem define as regras. Governos, pesquisadores, empresas, organizações civis e usuários são afetados por decisões sobre acesso, privacidade e responsabilidade. A soberania dos Estados e a proteção de direitos não devem ser substituídas por decisões unilaterais de fornecedores. Ao mesmo tempo, regras úteis precisam ser tecnicamente claras e aplicáveis, para que não impeçam usos legítimos nem favoreçam apenas as empresas com mais recursos para cumprir exigências complexas.
Como reduzir o risco ao usar agentes de IA
Para usuários e equipes pequenas, a proteção mais eficaz costuma ser limitar o que o agente pode fazer. Não existe uma configuração universal: os nomes dos menus variam conforme o aplicativo. Em geral, procure uma área chamada “Ferramentas”, “Conectores”, “Permissões” ou “Automações”. A tela pode mostrar uma lista de serviços com interruptores, caixas de seleção ou botões de autorização. Desative o que não for necessário e prefira permissões de leitura quando elas bastarem.
Lista prática de segurança
- Comece em modo de teste: use dados fictícios ou uma cópia dos arquivos, não a pasta original.
- Conceda acesso mínimo: conecte apenas o serviço e a pasta necessários para a tarefa.
- Exija confirmação: revise ações irreversíveis, como enviar e-mails, excluir arquivos ou efetuar pagamentos.
- Use credenciais limitadas: evite fornecer senhas administrativas ou chaves com acesso amplo.
- Defina limites claros: especifique o que o agente pode fazer e o que deve apenas sugerir.
- Registre as ações: mantenha um histórico que permita descobrir o que foi alterado e quando.
- Tenha uma forma de interrupção: saiba como revogar o acesso ou encerrar uma tarefa em andamento.
- Faça cópias de segurança: um backup separado ajuda a recuperar dados após erro ou exclusão acidental.
Um procedimento seguro antes de automatizar uma tarefa
- Descreva o objetivo em uma frase. Por exemplo: “sugerir respostas para mensagens”, em vez de “gerenciar minha caixa de entrada”.
- Escolha um conjunto pequeno de dados. Crie uma pasta de teste com documentos sem informações pessoais.
- Conecte somente os recursos necessários. Se a ferramenta exibir um painel com serviços disponíveis, autorize apenas o serviço usado no teste.
- Faça uma execução supervisionada. Observe a sequência de etapas, os arquivos consultados e as ações propostas.
- Revise antes de permitir alterações. Se aparecer uma tela de confirmação com botões como “Permitir” ou “Cancelar”, confira o escopo da ação antes de aprovar.
- Amplie o uso gradualmente. Só passe a dados reais depois de entender os limites, os registros e o procedimento para revogar permissões.
Os elementos visuais variam entre plataformas: alguns produtos exibem um painel lateral de integrações; outros mostram uma janela de autorização do serviço conectado. Não presuma que um botão de confirmação resolve todos os riscos. Leia o texto que acompanha a autorização e verifique se ela permite apenas consultar dados ou também criar, enviar e apagar conteúdo.
Três abordagens para usar IA com diferentes níveis de controle
1. Assistente de IA sem acesso a ferramentas
O usuário copia uma pergunta ou um trecho de texto e recebe uma resposta, sem conectar contas ou permitir ações externas. É a opção mais simples para resumir documentos não confidenciais, elaborar ideias ou revisar um rascunho. A principal desvantagem é que o usuário precisa realizar manualmente qualquer ação sugerida e ainda deve conferir a resposta: o modelo pode inventar informações ou interpretar mal instruções.
2. Agente em ambiente isolado
O sistema executa tarefas em uma pasta de teste, numa máquina virtual ou num contêiner com acesso limitado. O isolamento reduz o impacto de erros e facilita a experimentação. Em contrapartida, configurar e manter esse ambiente pode exigir conhecimento técnico; além disso, isolamento mal configurado não é garantia absoluta. É importante verificar se há acesso à rede, a pastas externas ou a credenciais da máquina principal.
3. Agente conectado a contas e serviços reais
Essa abordagem pode automatizar tarefas úteis, como organizar compromissos ou preparar respostas. Também apresenta maior exposição: permissões concedidas a um conector podem incluir mais ações do que o usuário imagina. Use-a quando houver benefício concreto, controles por função, registros e confirmação humana para operações sensíveis. Para tarefas simples, a conveniência extra talvez não compense a ampliação do acesso.
Na prática, recomendamos começar pelo método sem ferramentas e avançar apenas quando a automação trouxer uma vantagem clara. Isso não é uma garantia de segurança nem um resultado de teste laboratorial: é uma regra prudente de gestão de permissões. Quanto menor o acesso inicial, menor tende a ser o impacto de uma falha.
O que fazer se um agente executar uma ação inesperada
Se uma automação enviar uma mensagem errada, alterar arquivos ou acessar dados indevidos, aja primeiro para conter o problema:
- Interrompa a tarefa ou desative temporariamente a integração.
- Revogue as permissões do aplicativo no serviço conectado.
- Altere credenciais que possam ter sido expostas, começando por contas administrativas.
- Verifique o histórico de atividade e identifique quais dados ou serviços foram afetados.
- Restaure os arquivos a partir de uma cópia segura, se necessário.
- Registre o incidente e informe as pessoas responsáveis pelo serviço ou pela organização.
Não apague imediatamente os registros: eles podem ajudar a entender a origem do problema. Se houver suspeita de exposição de dados pessoais ou financeiros, siga também os procedimentos de comunicação e resposta aplicáveis à sua região e à sua organização.
O que esperar dos agentes de IA nos próximos anos
A tendência é que os agentes sejam integrados a mais serviços de trabalho e consumo. Isso pode reduzir tarefas repetitivas, mas desloca parte da segurança do modelo para o desenho do produto: como as permissões são concedidas, se o usuário entende o que autorizou, quais ações exigem aprovação e como interromper uma execução.
Uma evolução responsável deve privilegiar acesso temporário, permissões específicas, limites de gasto e de execução, registros compreensíveis e testes independentes. Também será importante diferenciar tarefas reversíveis — como criar um rascunho — de ações difíceis de desfazer, como transferir dinheiro ou publicar informação. Nestas últimas, uma confirmação humana clara continua sendo uma barreira valiosa.
Alertas sobre riscos podem contribuir para essa discussão, desde que venham acompanhados de explicações verificáveis. O caminho mais útil não é escolher entre pânico e complacência: é exigir evidências, limitar capacidades conforme a necessidade e responsabilizar quem projeta, oferece e utiliza sistemas automatizados.
FAQ: dúvidas comuns sobre agentes de IA e segurança
Uma IA pode escapar sozinha de um computador?
Um modelo não ganha acesso a redes, arquivos ou contas apenas por existir. Para agir fora do ambiente em que foi iniciado, precisa de ferramentas, permissões e infraestrutura disponibilizadas por pessoas ou sistemas. Falhas de segurança podem criar caminhos de acesso indevido, mas isso é diferente de uma máquina consciente decidindo fugir.
“Em meses” significa que uma fuga é inevitável?
Não. Um prazo anunciado é uma previsão, não uma garantia. É necessário saber qual capacidade foi avaliada, em que condições e com que taxa de sucesso. O trecho noticiado pelo Abertoatedemadrugada não traz detalhes suficientes para tratar o prazo como uma conclusão comprovada.
O maior perigo é a IA se tornar consciente?
Para a segurança prática, os riscos imediatos envolvem capacidades, permissões e uso humano: erros automatizados, fraude, exposição de dados ou ações executadas sem supervisão. Não é necessário que um sistema tenha consciência ou intenção para que uma integração mal configurada cause prejuízo.
Devo evitar todos os agentes de IA?
Não necessariamente. Avalie a tarefa, a sensibilidade dos dados e o nível de acesso solicitado. Para atividades de baixo risco, um assistente sem conectores pode bastar. Para automações mais poderosas, teste primeiro com dados fictícios, limite permissões e mantenha aprovação humana para ações importantes.
Como sei se concedi permissões demais?
Revise as integrações e as autorizações nas configurações do aplicativo e do serviço conectado. Se uma ferramenta precisa apenas ler uma agenda, mas solicita permissão para editar contatos, enviar mensagens e administrar a conta inteira, esse escopo merece questionamento. Quando possível, revogue o acesso amplo e procure uma autorização mais restrita.
E você, já testou essa funcionalidade? Conte sua experiência (ou dúvidas) nos comentários! Se este guia te ajudou, compartilhe com alguém que também precisa saber disso. E para receber nossos tutoriais e análises em primeira mão, assine a newsletter do Tech Advisor Brasil.